ニュースの概要
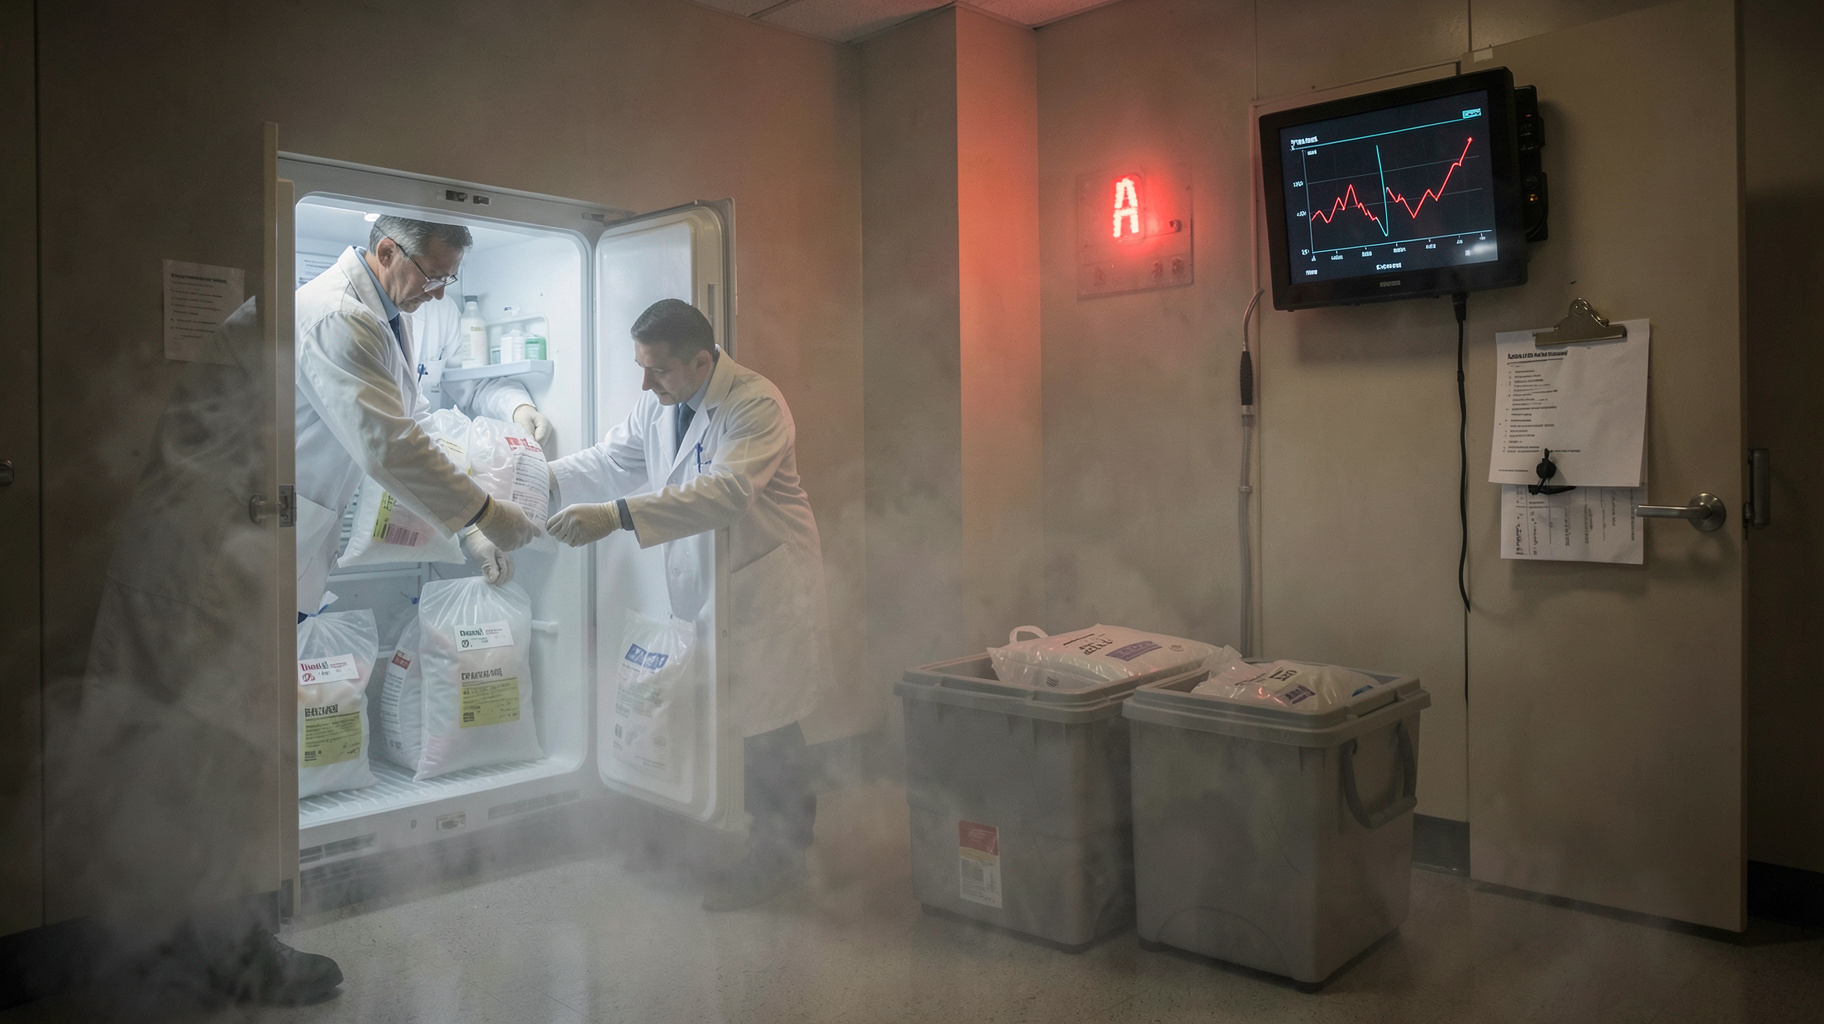
フランス血液機構(EFS)は、血漿を保管する3つの施設で、冷凍・冷蔵設備の設定値が不正に書き換えられたと発表した。狙いは庫内の温度を大きく上げ、保管中の血漿を傷めることだったとみられる。侵入経路は、設備を納めた供給業者だった。ただし監視システムが異常をすぐに知らせたため、職員が中身を別の場所へ移し、血漿や医薬品の原料、検査用の試料に被害は出ていない。輸血用と医薬品製造用の血漿の供給も止まらなかった。データを盗む攻撃ではなく、モノそのものを壊そうとした点が、今回の特徴である。
引用元: フランスの血液銀行で冷凍保管設備へのサイバー攻撃を阻止、血漿製品への被害なし(Associated Press)
分析・見解
データを盗まず、中身を傷めようとした点が異質
これまで医療機関へのサイバー攻撃といえば、電子カルテを暗号化して身代金を求める手口が中心だった。今回は違う。冷凍庫の設定温度を書き換え、血漿という現物を傷めようとした。
血漿は凍結状態を保つことで品質が守られる。一度溶けると、使えなくなるものも多い。つまり攻撃者は、画面の中のデータではなく、現実の物を壊すことで被害を出そうとしたわけである。
スーパーの冷蔵庫攻撃と同じ型が医療に広がった
報道は、スーパーの冷蔵設備が狙われた過去の事例に続くものだと伝えている。食品の冷蔵庫でも血漿の冷凍庫でも、攻撃の型は同じだ。ネットにつながった温度制御の設定値を、遠隔から変えるだけである。
特別な高度技術は要らない。必要なのは、管理画面に入るための入口だけだ。そして今回、その入口は自社ではなく、設備の供給業者の側にあった。
工場や病院の設備は、メーカーが遠隔で保守できるように外部から入れる道を残していることが多い。この便利な道が、そのまま攻撃の通り道になる。
被害を防いだのは、地味な監視と人の動きだった
今回の救いは、温度の異常を監視システムが素早く検知したことにある。さらに、アラートを受けた職員が実際に保管品を移し替えた。機械の警報だけでなく、動ける人と退避先が用意されていた点が大きい。
血液事業は、停電や機械の故障で冷凍庫が止まることを前提に、昔から訓練を重ねてきた分野である。サイバー攻撃も、結果としては停電と同じ現象になる。「温度が上がる」という症状に対する手順が既にあったため、原因が攻撃でも対応できた。
逆に言えば、原因が何であれ症状から動く手順を持たない組織は、攻撃だと気づく前に中身を失う。
今後は設備メーカーとの契約条件が守りの主戦場になる
今後は、設備を納める側にも安全基準が求められていくだろう。遠隔保守の接続を常時開けておかない、作業のたびに承認する、設定変更の履歴を利用者側でも見られる。こうした条件が、購入契約の標準項目になっていく可能性が高い。
日本でも、病院や食品工場、物流倉庫の冷凍冷蔵設備は、メーカーの遠隔保守に依存している場所が多い。今回の件は、遠い国の話ではなく、自社の設備台帳を見直す合図である。
ビジネスへの影響
自社の冷凍冷蔵設備に、外から入れる道がないか洗い出す
まず確認したいのは、冷凍庫や空調、倉庫の温度管理装置に、メーカーや保守会社が遠隔で入れる経路があるかどうかだ。情報システム部門が把握していない設備は、意外に多い。
台帳に、設備の名称、接続の有無、保守会社の名前、遠隔接続の方法を並べるだけでも効果がある。接続が常時開いているものは、作業時だけ開く運用に改める。
設定値の変更を知らせる仕組みと、動ける手順を用意する
温度そのものを見る警報に加え、設定値が変えられたときにも通知が飛ぶようにしておきたい。温度が上がってからでは遅い場合があるためだ。
あわせて、深夜や休日に誰が駆けつけ、どこへ中身を移すかを紙一枚で決めておく。今回の血液機構が被害を防げたのは、この手順が既に身についていたからである。
取引先との契約書に、安全面の条件を書き込む
新しい設備を入れる際や保守契約を更新する際は、遠隔接続の管理方法、事故時の連絡期限、作業記録の共有を条件に入れたい。費用は多少上がるが、冷凍品の損失や信用の失墜に比べれば小さい。
自社が安全でも、取引先が破られれば同じ結果になる。守りの範囲は、自社の壁の内側だけでは足りない時代に入っている。